PHP2Shell: het grote PHP-lek uitgelegd, en wat je nu doet met je website
Draait je website op WordPress, Joomla, Drupal of een andere PHP-toepassing? Laat dan vandaag nagaan of PHP op je server bijgewerkt is naar 8.2.35, 8.3.36, 8.4.27 of 8.5.12, of naar een gepatchte versie van je host. Alleen die update dicht het PHP2Shell-lek.
Gepubliceerd op
Bijgewerkt op
Geschreven metAI
Bewerkt doorJe Website Online
Op 21 oktober 2026 bracht PHP dringende updates uit voor twee kritieke lekken, samen "PHP2Shell" genoemd (php.net). Draait je website op WordPress, Joomla, Drupal of een andere PHP-toepassing, dan moet de PHP-versie op je server bijgewerkt worden naar 8.2.35, 8.3.36, 8.4.27 of 8.5.12, of naar een gepatchte versie van je hostingbedrijf. Hieronder lees je in gewone taal wat er aan de hand is, hoe je nagaat of je getroffen bent en wat je vandaag concreet doet.
Laatst bijgewerkt: 27 oktober 2026
Wat is er gebeurd?
PHP is een programmeertaal die op de server van een website draait. Ze zorgt er bijvoorbeeld voor dat een contactformulier werkt of dat WordPress een pagina kan opbouwen. Volgens W3Techs gebruikt 69,3% van alle websites waarvan de servertaal bekend is PHP (W3Techs). Dat maakt dit lek zo breed.
Het gaat om twee kwetsbaarheden met de codes CVE-2026-109618 en CVE-2026-109619. Ze werden ontdekt door onderzoekers van Calif en Wiz, met hulp van AI van OpenAI (BleepingComputer, BBC). Allebei kregen ze een ernstscore van 9,2 op 10 (CERT-EU, PHP-beveiligingsadvies).
In gewone woorden: een aanvaller kan zonder wachtwoord eigen code laten uitvoeren op een server met een kwetsbare PHP-versie. Het PHP-team schrijft dat er een werkende aanval bestaat waarbij één verzoek zonder inloggen volstaat, en dat die aanval start nog vóór de code van je website zelf draait. Het risico is het grootst bij servers met Apache en mod_php (php.net). Je beveiliging in WordPress, zoals een sterk wachtwoord of een beveiligingsplug-in, kan dat dus niet tegenhouden. Het lek zit in PHP zelf, niet in een thema of plug-in.
Wordt het lek al misbruikt?
Ja, er zijn al pogingen gezien. Amazon zag op 17 oktober 2026 een eerste aanvalspoging op een van zijn lokservers, vier dagen voor het lek publiek werd. Volgens Amazon zijn er intussen wereldwijd veel aanvalspogingen, al is het nog onduidelijk of er daarvan in de praktijk een zou slagen (AWS). Cloudflare zette extra firewallregels in, maar benadrukte dat die bescherming maar tijdelijk is (BleepingComputer).
Intussen is ook aangetoond dat de aanval kan lukken. Op 24 oktober zag onderzoeker Adel Karimi van Perplexity hoe aanvallers vanaf twee IP-adressen 35 keer eigen opdrachten uitvoerden op drie lokservers. Die testservers had hij bewust zo ingesteld dat ze gunstig zijn voor een aanvaller: PHP 8.4.26 met Apache mod_php en één worker. Het verkeer leek sterk op een publiek beschikbare aanvalscode. Karimi benadrukt dat dit niets zegt over hoe betrouwbaar de aanval werkt op andere servers of instellingen, en er werd geen extra kwaadaardige software binnengehaald (SecurityWeek).
Op 26 oktober zette CISA beide lekken op zijn lijst van kwetsbaarheden die actief misbruikt worden, de zogenaamde KEV-lijst (CISA, CISA KEV). Bevestigd gaat het voorlopig om testservers; over inbraken op gewone websites is nog niets bevestigd.
Dat is geen reden om af te wachten. Aanvallers proberen het lek actief te misbruiken, onder meer om een variant van het Mirai-botnet te verspreiden: kwaadaardige software die servers overneemt en ze bijvoorbeeld inzet om andere websites plat te leggen (Sophos). Het beveiligingsbedrijf VulnCheck bouwde bovendien een aanval die werkt op servers met gewone productie-instellingen, en verwacht dat aanvallers ook zulke werkende aanvallen zullen ontwikkelen (SecurityWeek). Bijwerken blijft dus de boodschap. Lukt dat niet meteen, haal je site dan tijdelijk offline tot de update er is.
Ook overheidsdiensten reageerden snel. Het Amerikaanse CISA, het Europese CERT-EU en het Belgische Centrum voor Cybersecurity (CCB) roepen op om meteen bij te werken, en om een site tijdelijk offline te halen of af te schermen als dat niet meteen lukt (CISA, CERT-EU, CCB). Ook de Amerikaanse FBI riep op 23 oktober publiek op om meteen bij te werken, of een systeem offline te halen tot dat kan (FBI).
Wie is getroffen?
Volgens het PHP-team loopt elke PHP-installatie die webpagina's serveert risico. Dat geldt voor alle gangbare manieren waarop PHP op een server draait: PHP-FPM, Apache met mod_php, php-cgi, FrankenPHP en LiteSpeed (php.net). Ook oudere PHP-versies zijn getroffen (Datadog).
Concreet ben je waarschijnlijk betrokken als je website draait op:
- WordPress, ook met WooCommerce als webshop
- Joomla of Drupal
- een ander systeem of maatwerk in PHP, zoals PrestaShop, Magento of een Laravel-toepassing
De meeste bezoekers van websites hoeven zelf niets te doen. Het is de eigenaar van de site, of wie de site beheert, die de update moet laten uitvoeren (BBC).
Ben jij getroffen? Zo check je het
Twee vragen volstaan om te weten waar je staat.
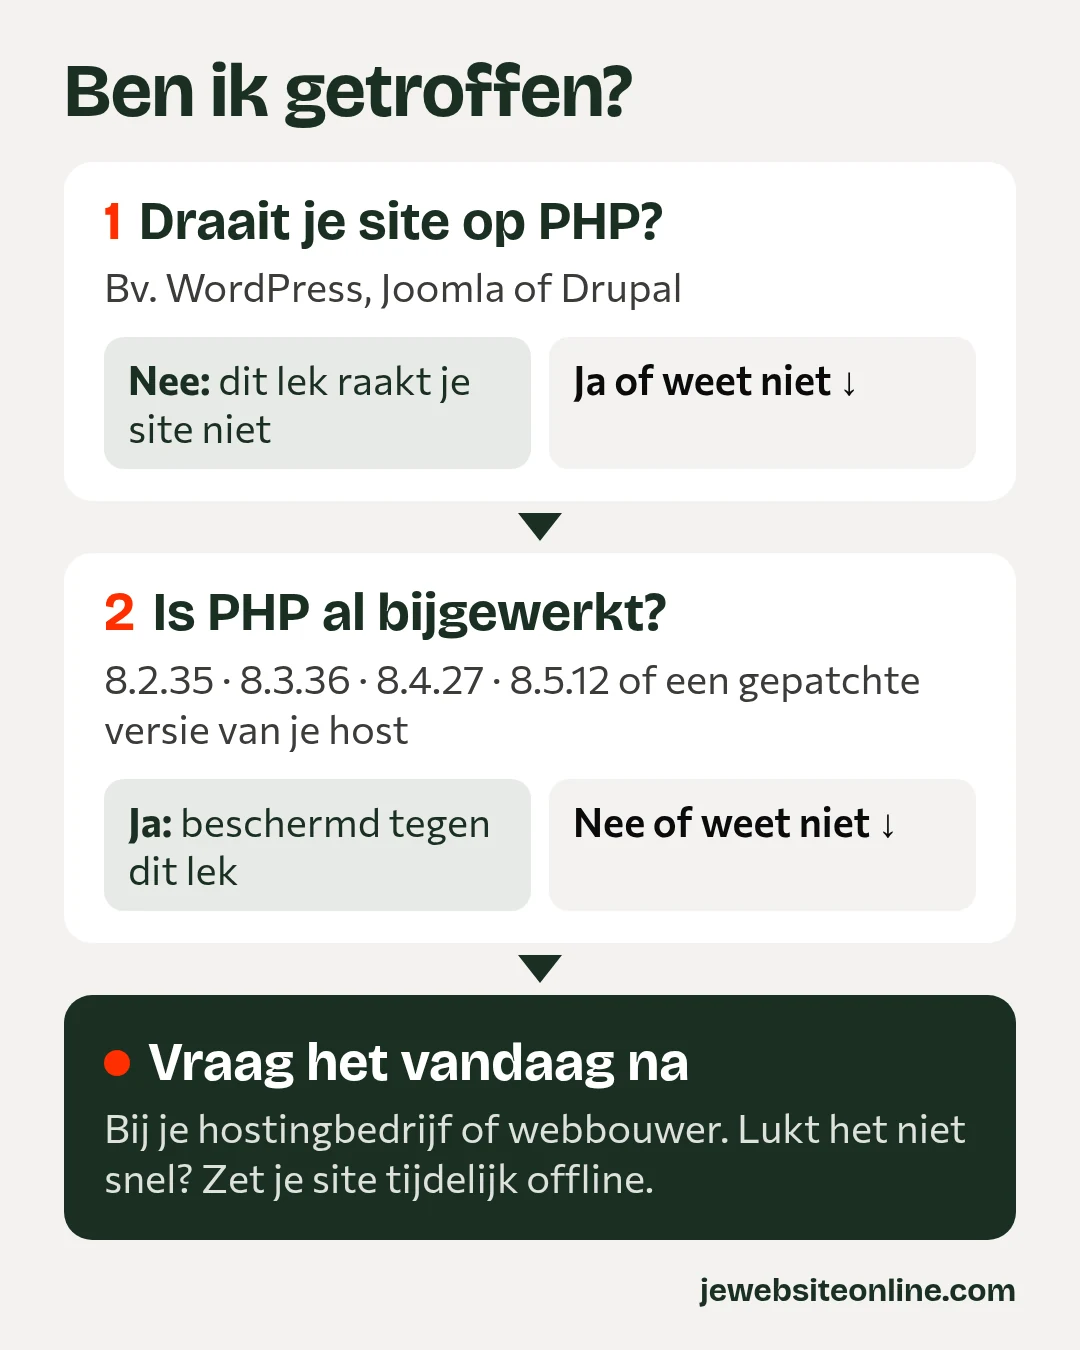
Bronnen: php.net, CERT-EU en CISA, 21 oktober 2026.
Welke PHP-versies zijn veilig?
Deze versies bevatten de oplossing (php.net):
| Jouw PHP-versie | Bijwerken naar minstens |
|---|---|
| PHP 8.5 | 8.5.12 |
| PHP 8.4 | 8.4.27 |
| PHP 8.3 | 8.3.36 |
| PHP 8.2 | 8.2.35 |
| PHP 8.1 of ouder | upgraden naar een ondersteunde versie |
Twee kanttekeningen. Linux-distributies en leveranciers met langdurige ondersteuning kregen de oplossing vooraf (php.net). Zij verwerken die soms in een eigen gepatchte versie, zonder dat het versienummer verandert (Datadog). Vraag daarom een bevestiging aan je host in plaats van alleen naar het nummer te kijken.
Draai je nog PHP 8.1 of ouder? Die versies krijgen geen updates meer van het PHP-project. Het PHP-team stelde wel minimale oplossingen in broncode beschikbaar voor 7.4, 8.0 en 8.1, en sommige leveranciers bieden zelf een fix aan (php.net). Voor een gewone KMO-website is een upgrade naar een ondersteunde versie de veiligste weg.
Checklist: wat doe je vandaag?
- Vraag het na bij je host of webbouwer. Stuur een kort bericht: "Draait onze website op PHP, en is PHP bijgewerkt tegen PHP2Shell (CVE-2026-109618 en CVE-2026-109619)?" Vraag een duidelijk ja of nee, met de versie erbij.
- Kijk zelf je PHP-versie na. In de meeste hostingpanelen vind je die bij de instellingen van je website, onder een kop als "PHP-versie" of "PHP-instellingen". In WordPress zie je ze ook via Tools > Websitediagnose (of Sitediagnose) > Info > Server.
- Maak een back-up. Zeker als je van een oude naar een nieuwere PHP-versie gaat, kan een verouderde plug-in of thema problemen geven. Met een recente back-up van je bestanden en je database kun je altijd terug.
- Werk WordPress, plug-ins en thema's bij. Belangrijk: dat lost dit lek niet op, want de update moet in PHP zelf gebeuren (BBC). Wel helpen recente versies om na een PHP-upgrade alles vlot te laten werken, en ze dichten andere lekken.
- Let op vreemd gedrag. Denk aan beheerdersaccounts die niemand kent, pagina's of bestanden die plots veranderd zijn, bezoekers die doorgestuurd worden naar een andere site of een server die spam verstuurt. Het Britse NCSC raadt aan te controleren of er geen achterdeurtjes werden geïnstalleerd (BBC). Laat dat nakijken door je webbouwer of host als je twijfelt.
- Lukt bijwerken niet snel? Dan raden CISA, CERT-EU en het CCB aan je site tijdelijk offline te halen of af te schermen tot de update er is (CISA, CCB). Tijdelijke instellingen en firewallregels verkleinen het risico, maar alleen een update lost het echt op (CERT-EU).
Wees ook alert voor phishing. Oplichters springen graag op groot nieuws, bijvoorbeeld met valse mails die zich voordoen als je host en vragen om "nu in te loggen voor een dringende update" (BBC). Log liever rechtstreeks in via de website van je hostingbedrijf.
Wie is verantwoordelijk?
Dat hangt af van je situatie. Heb je gedeelde hosting, dan werkt je hostingbedrijf PHP meestal centraal bij. Heb je een onderhoudscontract met een webbureau, dan ligt de update vaak bij hen. Beheer je je site helemaal zelf, dan ben je volgens experten zelf verantwoordelijk om de update toe te passen (BBC). Weet je het niet zeker, vraag het dan na: één mailtje geeft je snel duidelijkheid.
Wat betekent dit voor websites van Je Website Online?
De websites die Je Website Online bouwt, draaien op Next.js en worden gehost bij Vercel. Ze gebruiken geen PHP. Dit specifieke lek raakt die sites daarom niet, en als klant hoef je hiervoor niets te doen.
Dat betekent niet dat een website ooit volledig zonder risico is. Elke technologie krijgt af en toe beveiligingsupdates, ook die waarmee wij werken. Daarom volgen we beveiligingsmeldingen voor onze software op en voeren we updates door wanneer dat nodig is.
Twijfel je over je huidige site of denk je aan een nieuwe? Op onze prijzenpagina zie je wat elk pakket inhoudt.